
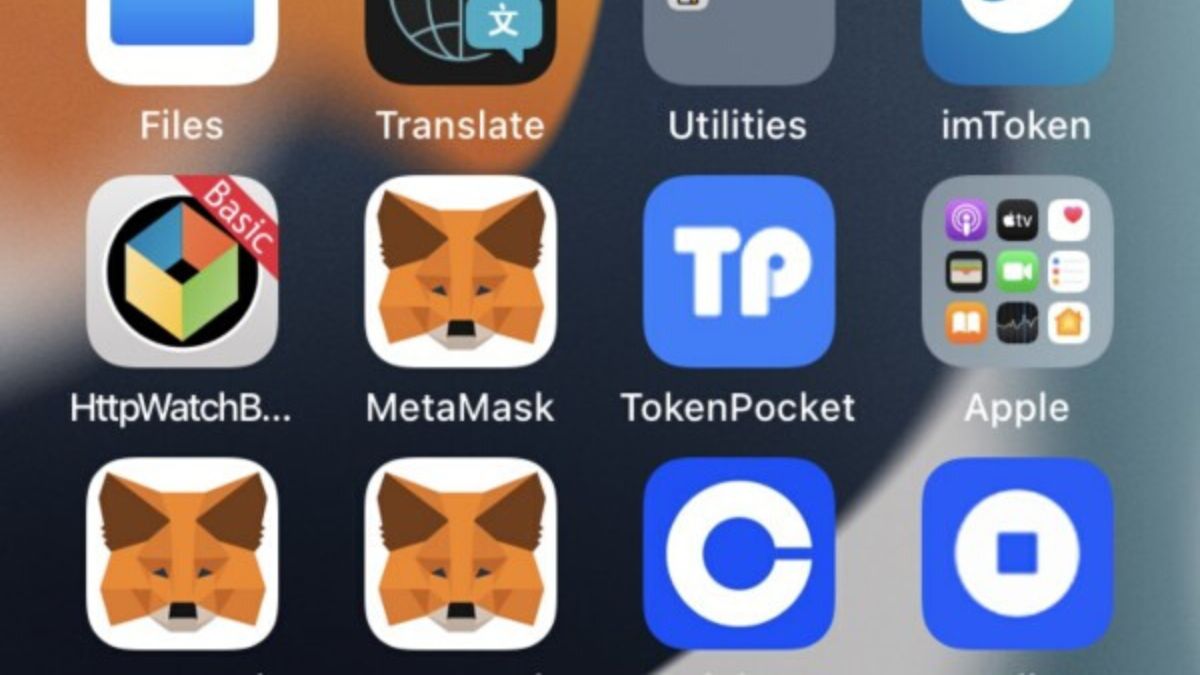
Ce n’est pas parce que le marché des cryptomonnaies est en berne que les pirates ont abandonné le terrain. Bien au contraire. Les chercheurs de Confiant viennent ainsi de révéler une opération à grande échelle baptisée « SeaFlower » où les victimes se font dérober leurs sous virtuels par le biais de faux portemonnaies à l’effigie de marques connues : Coinbase, Metamask, TokenPocket, imToken.
Ces logiciels disposent de la même étendue fonctionnelle que les originaux, mais avec un petit bonus : une backdoor qui va transférer aux pirates la « graine » du portefeuille crypto (« seed » en anglais), cette série aléatoire de mots qui permet de régénérer sa clé privée. À partir de là, les pirates peuvent prendre le contrôle du portefeuille et transférer la totalité du crypto-pactole.
Cette interception de la graine se fait juste après le moment où l’utilisateur crée un nouveau portefeuille ou en importe un qui existe déjà. L’opération se fait totalement en douce. Pour s’en apercevoir, il faut déchiffrer et analyser les flux de requêtes entrantes et sortants, par un dispositif de type « Man in the middle », ce que les chercheurs ont d’ailleurs fait.